Vom Prime Day zum Crime Day
Nicht nur Amazon-Kunden freuen sich derzeit angesichts der aktuell laufenden Prime Deal Days. Auch für Cyberkriminelle sind sie eine Art verfrühtes Weihnachtsfest, das ihnen eine reiche Bescherung verspricht. Oft bereiten sie ihre Phishing- und Betrugskampagnen schon seit Monaten akribisch vor und passen sie mit KI-Hilfe an die jeweilige Kundschaft an.
Seit 2022 läutet Amazon mit seinen Prime Deal Days jeden Herbst die Rabattsaison zum Jahresendspurt ein. Der große Abverkauf versetzt nicht nur viele Kunden und so manchen Händler in Verzückung, sondern auch die Cybercrime-Branche. Sie versucht das gesteigerte Interesse der Käufer und den psychologischen Druck der Verknappung rund um das Event gezielt zu nutzen, um mit Tricks wie gefälschten Lieferhinweisen, Kontowarnungen oder vermeintlichen Gratisangeboten und Prämien deren Zugangsdaten und Zahlungsinformationen abzugreifen oder Schadsoftware zu verbreiten.
Die Vorbereitung darauf hat teils schon vor Monaten begonnen. Ein deutliches Anzeichen dafür sind vermehrte Registrierungen von Domains, um die Opfer in die Irre zu führen und zur Eingabe von Login-, Zahlungs- und personenbezogenen Daten zu verleiten. Lag die Zahl der monatlich neu registrierten Domains mit Begriffen wie "Amazon" oder "Prime Day" laut Zahlen von Check Point schon zum jährlichen Prime-Day-Event im Juli bei 905, stieg sie anschließend noch weiter an und erreichte im September einen Wert von 1.284. Das bedeutet einen Anstieg von 42 Prozent innerhalb eines Quartals und von 37 Prozent gegenüber dem Vorjahr. Ähnliche Dimensionen vermeldet auch KnowBe4 mit mehr als 700 neuen Domains mit Amazon-Bezug innerhalb von drei Wochen.
Eine besonders hohe Erfolgsquote erhoffen sich die Angreifer dabei von Domains, die den Namen Amazon mit Begriffen wie Support, Prime Video oder länderspezifischen Zusätzen kombinieren, um so Glaubwürdigkeit vorzutäuschen. Insgesamt wurde Check Point zufolge im September jede sechzehnte (6,5 Prozent) dieser neu registrierten Domains von der eigenen ThreatCloud AI unmittelbar als verdächtig oder bösartig eingestuft.
Hochgradige Anpassung in breiter Streuung
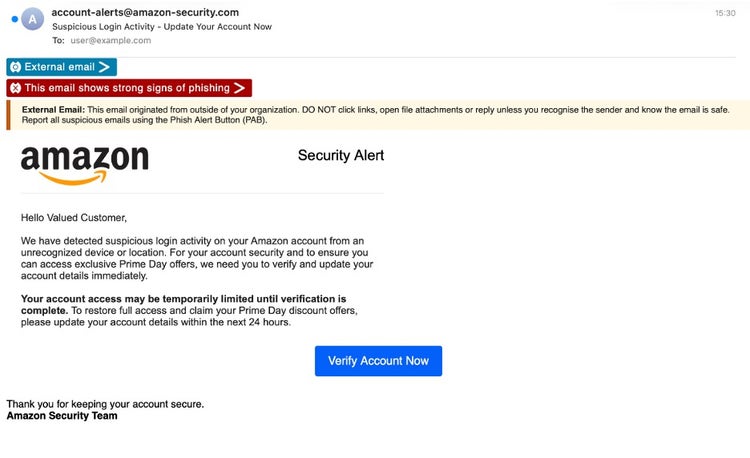
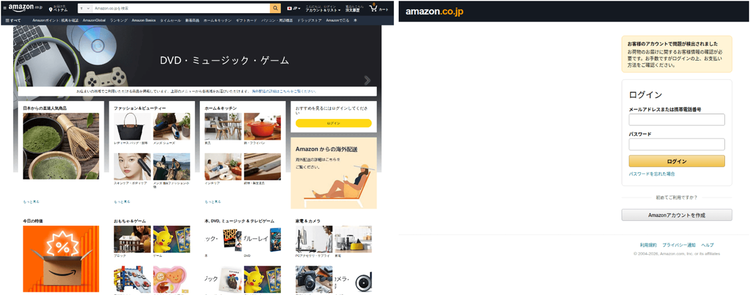
Auf diesen Domains finden sich meist Amazon-Kopien, die inzwischen, wohl nicht zuletzt dank KI-Hilfe, teilweise täuschend echt den nationalen Auftritt des Konzerns nachahmen, darunter auch den deutschen. So gaukeln sie den Opfern glaubhafter vor, die Zugangsdaten am richtigen Ort einzugeben. Teilweise kommen diese direkt auf die Seiten, etwa über Suchen oder Klick-Kampagnen, teils werden sie auch über E-Mail-Betrugskampagnen geködert, die ebenfalls immer professioneller aufgemacht und in der Landessprache verfasst sind. Nach den Zahlen von KnowBe4 stieg die Zahl der Amazon-Identitätsbetrugsversuche schon im Vorfeld des Prime Day um 188 Prozent.
Den Telemetriedaten von KnowBe4 zufolge umfassten die größten Kampagnen im Durchschnitt 86 Phishing-Wellen und nutzten vor allem Sicherheitswarnungen für Konten oder Aktualisierungen zur Lieferung als Köder, um damit den Handlungsdruck auf die potenziellen Opfer zu erhöhen. Zudem sind sie zunehmend variabel gestaltet: 75 Prozent der Angriffe wiesen polymorphe Strategien auf und veränderten etwa Anzeigenamen, Betreffzeilen oder Absenderdomains. Bei 64 Prozent kamen technische Verschleierungsmethoden wie unsichtbare Zeichen zum Einsatz, um E-Mail-Filter zu umgehen.
Handel und Finanzdienstleister unter Druck: Chancen für MSSPs und IT-Dienstleister
Nicht nur bei den Seiten selbst, sondern auch in der weiteren Ausführung ihrer Angriffe richten sich die Cyberkriminellen bei ihren Anpassungen zunehmend nach den lokalen Zielgruppen. Weltweit entfielen nach Angaben von KnowBe4 im Untersuchungszeitraum 31 Prozent der Köder auf angebliche Abrechnungs-, Verlängerungs- oder Login-Probleme. Gefälschte Gratisgeschenke und Prämien machten 29 Prozent aus, Lieferbenachrichtigungen 25 Prozent und zeitlich begrenzte Angebote 15 Prozent. In Deutschland hingegen drehten sich laut der Auswertung 85 Prozent der Angriffe um vermeintliche Liefer- oder Paketprobleme. In den USA liegt der Schwerpunkt unterdessen auf vermeintlichen Abrechnungsproblemen oder Kontoverlängerungen, die 76 Prozent der Angriffe rund um Amazon einleiteten.
So erkennen Nutzer gefälschte Amazon-E-Mails
"Das Wichtigste, was Verbraucher tun können, ist, kurz innezuhalten, bevor sie klicken", empfiehlt Lucy Gee, Lead Threat Lab-Analystin bei KnowBe4. "Wenn eine E-Mail warnt, dass Ihr Konto gesperrt ist, Ihre Zahlung fehlgeschlagen ist oder Sie einen kostenlosen Preis gewonnen haben, nutzen Sie die Links in dieser Nachricht nicht. Rufen Sie direkt die offizielle Amazon-App oder -Website auf, um Ihren Kontostatus zu überprüfen, fahren Sie mit der Maus über Links, um die echte Webadresse zu überprüfen, und denken Sie daran: Wenn ein Angebot zu gut erscheint, um wahr zu sein, ist es das mit ziemlicher Sicherheit auch."
Handel und Finanzdienstleister unter Druck
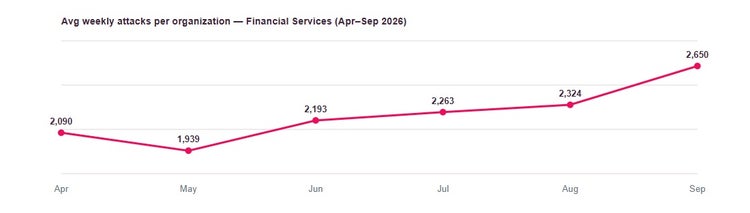
Doch nicht nur den Endkunden macht diese Betrugswelle zu schaffen, auch Handel und Finanzdienstleister haben zunehmend damit zu kämpfen. Check Point beobachtet parallel steigende Angriffsvolumina in den Branchen, die den Onlinehandel technisch und finanziell abwickeln. Demnach wurden Finanzdienstleister im September im Durchschnitt 2.650-mal pro Woche und Unternehmen attackiert. Das waren 14 Prozent mehr Angriffe als noch im August und 66 Prozent mehr als im Vorjahr. Wie gezielt diese Angriffswelle ist, unterstreicht der Vergleich zum branchenübergreifenden Plus von 48 Prozent seit letztem Jahr. Ganz ähnlich ist die Situation im Handel. Laut dem Security-Anbieter prasselten auf Einzelhändler, Marktplätze und Elektronikanbieter durchschnittlich 2.578 Angriffe pro Woche und Unternehmen ein. Der Anstieg betrug damit 22 Prozent gegenüber dem Vormonat und 52 Prozent gegenüber 2025.
Für Händler, Payment-Anbieter und deren IT-Dienstleister entsteht bedeutet das eine zweifache Aufgabe: Einerseits müssen sie die eigene Infrastruktur gegen erhöhte Last und Angriffe absichern und andererseits zugleich verhindern, dass betrügerische Domains, Phishing-Mails oder gefälschte Zahlungsseiten ihre Kunden erreichen. Aufgaben, bei denen oft auch IT-Dienstleister und MSPs gefragt sind, die sie mit Beratung und Leistungen rund um Bereiche wie Domain-Monitoring, E-Mail-Security, starke Authentisierung und klar definierten Prozessen für Maßnahmen wie die schnelle Sperrung missbräuchlicher Angebote unterstützen können. Am besten schon bevor die nächste Welle anrauscht.
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden