Post-Quanten-Sicherheit im Jahr 2026: Dienstleister bereiten sich auf Quantencomputer vor
Erste Anbieter von Quantencomputer drängen auf den Markt, erste Projekte laufen. Die Bedrohung der Datensicherheit durch Quantencomputer wird eines der Herausforderungen sein. Einige Lösungsanbieter in den USA bereiten sich auf die neue Technologie vor. CRN sprach mit ihnen.
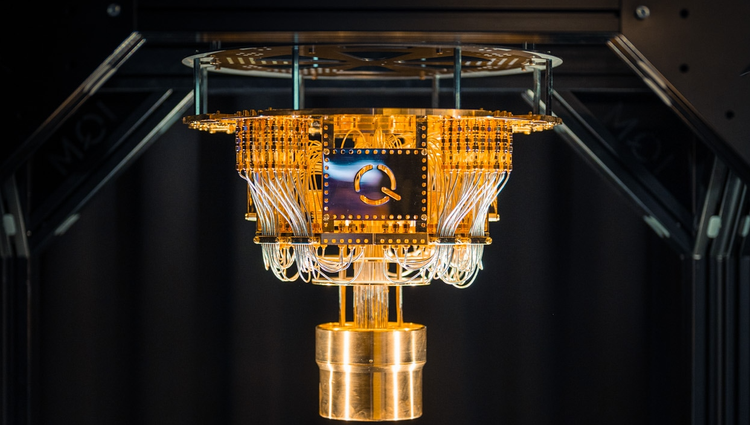
Die seit Langem erwartete Ankunft einer Quantentechnologie, die bestehende Datenverschlüsselung überwinden kann, hat noch keinen festen Termin - und möglicherweise wird sie nie eintreten. Allerdings gibt es bereits erste Anbieter, die entsprechende Systeme anbieten. Systemhaus Bechtle hat vergangenes Jahr eine Vertriebspartnerschaft mit dem Leipziger Startup SaxonQ geschlossen und auch schon einen Auftrag der Hochschule Heilbronn Anfang dieses Jahres erhalten, einen Quantencomputer des finnischen Herstellers IQM Quantum Computers zu installieren – samt Support- und Wartungsleistungen für drei Jahre (CRN berichtete).
Die Notwendigkeit, sich auf den Paradigmenwechsel durch Quantencomputing vorzubereiten, und die wichtigsten ersten Schritte zeichnen sich bereits deutlich ab. Das erklärten auch Führungskräfte von Lösungsanbietern und Herstellern aus den USA gegenüber CRN.
Wir haben Details zu fünf der wichtigsten Aspekte der erwarteten Bedrohung der Datensicherheit durch Quantencomputer zusammengestellt sowie zu den zentralen Schritten, die Lösungsanbieter und Kunden jetzt unternehmen sollten.
[Mehr zum Thema: "Faktencheck zu Quantencomputing"]
Einer der grundlegendsten Aspekte des Übergangs zur Post-Quanten-Sicherheit besteht darin, dass die erfolgreiche Umstellung voraussichtlich ein langwieriger Prozess sein wird. Deshalb besteht eine gewisse Dringlichkeit, so die Führungskräfte, mit denen CRN sprach.
Die Herausforderung lasse sich nicht mit dem einmaligen Kauf eines neuen Tools oder Dienstes bewältigen, sagt Rob Gregory, CISO beim in Denver ansässigen Unternehmen Optiv. "Der Umgang mit Post-Quanten-Kryptografie ist eine wesentlich komplexere Aufgabe, bei der wir alle noch versuchen, den besten Weg zu finden", so Gregory.
Nachfolgend lesen Sie fünf wichtige Punkte, die Lösungsanbieter 2026 über Post-Quanten-Sicherheit wissen müssen.
Priorisierung muss Widerstände überwinden
Eine zentrale Herausforderung besteht darin, dass die Unsicherheit über den Zeitpunkt, zu dem Quantencomputer bestehende Verschlüsselung überwinden können - den sogenannten Q-Day -, es vielen Unternehmen erschwert, die Vorbereitung zu priorisieren, erklären Cybersicherheitsverantwortliche gegenüber CRN. Dennoch müssten Firmen so früh wie möglich beginnen, weil die Vorbereitung Jahre dauern könne.
Einigen Schätzungen zufolge könnte der Q-Day innerhalb der nächsten fünf Jahre eintreten. Es werden jedoch sowohl frühere als auch deutlich spätere Zeiträume für möglich gehalten.
Für Sicherheitsverantwortliche ist es jedoch oft schwierig, einer Bedrohung ohne festes Eintrittsdatum höchste Aufmerksamkeit zu widmen, so die Führungskräfte.
Für viele Unternehmen "gibt es so viele Prioritäten, dass es ihnen schwerfällt, über die Auswirkungen von etwas nachzudenken, das vielleicht erst in einigen Jahren eintritt", sagt Fred Rica, Managing Principal für den Cyber-Bereich beim in Chicago ansässigen Lösungsanbieter BDO USA.
Gleichzeitig verschärfe KI laut Rica den Wettbewerb um Zeit und Ressourcen zusätzlich. Unternehmen hätten sich womöglich gerade erst von der KI-Transformation erholt, bevor sie sich den quantenbezogenen Herausforderungen direkt stellen müssten. Der beste Ansatz für die meisten Unternehmen bestehe darin, Quantencomputing als eine weitere aufkommende Bedrohung zu behandeln, die Vorbereitung erfordert - auch wenn die Debatte über den möglichen Zeithorizont anhält, sagt Kristin Lowery, Field CISO bei Optiv. Angesichts des Potenzials von Quantencomputern, bestehende Kryptografie zu brechen und Daten zu gefährden, gilt: "Dies ist ein weiteres Bedrohungsszenario, auf das man vorbereitet sein muss", so Lowery.
"Jetzt sammeln, später entschlüsseln"
Nach Ansicht von Sicherheitsexperten ist mit Blick auf die Weiterentwicklung von Quantentechnologien eines klar: Unternehmen könnten auch dann einem künftigen quantenbezogenen Risiko ausgesetzt sein, wenn es heute noch keine quantengestützten Angriffe gibt. Beim Szenario "Jetzt sammeln, später entschlüsseln" wird davon ausgegangen, dass Angreifer bereits heute verschlüsselte Informationen sammeln und so lange speichern, bis Quantencomputer verfügbar sind, die diese Kryptografie brechen können.
Besonders gefährdet sind nach Einschätzung von US-Bundesbehörden Daten, die für ein Unternehmen relevant bleiben und über viele Jahre hinweg vertraulich bleiben müssen. Die Möglichkeit, dass Angreifer verschlüsselte Informationen horten, müsse zweifellos in die Entscheidung eines Unternehmens einfließen, wann und wie es mit der Vorbereitung beginnt, sagt Rica von BDO.
Das verändert die Bewertung der Quantenbedrohung, so die Führungskräfte. Es geht um mehr als die Frage, wann ein leistungsfähiger Quantencomputer verfügbar sein könnte. Unternehmen sollten vielmehr fragen, wie lange bestimmte Daten ihren Wert behalten.
Tatsächlich müssten Unternehmen zunächst die Eigenschaften der zu schützenden Daten verstehen, bevor sie fundierte Entscheidungen über Priorisierung und Schutz treffen könnten, sagt Gregory von Optiv. Dieses Verständnis helfe dabei, Informationen nach Sensibilität und ihrer "Datenhaltbarkeit" zu priorisieren.
Post-Quanten-Standards
Für den Übergang zur Post-Quanten-Sicherheit gibt es bereits eine wichtige Grundlage, mit der sich Unternehmen vertraut machen können, so die Experten. Im August 2024 hat das NIST (das dem US-Handelsministerium unterstehende National Institute of Standards and Technology) drei zentrale Standards für Post-Quanten-Kryptografie (PQC) finalisiert. Standardisierte Algorithmen bedeuteten jedoch nicht, dass eine sofortige Umstellung immer möglich sei, so die von CRN befragten Experten.
Eine große Herausforderung bestehe darin, diese kryptografischen Fortschritte in tatsächlich von Unternehmen genutzte Software umzusetzen, sagt Timothy Hollebeek, Vice President of Industry Standards beim in Lehi/Utah, ansässigen Unternehmen DigiCert. Weitere Fortschritte bei Protokollstandards und der Herstellerunterstützung würden Unternehmen jedoch zusätzliche Möglichkeiten zum Experimentieren eröffnen.
Ein Algorithmus kann also bereits standardisiert sein, während die für seinen Einsatz erforderlichen Produkte und Integrationen noch entwickelt werden, so die Experten. Unternehmen und Lösungsanbieter sollten Erfahrungen sammeln, sobald die Technologie dafür ausreichend ausgereift ist, sagt Hollebeek. Dazu könne etwa gehören, Hersteller um Vorabversionen von Software für Tests zu bitten und zu ermitteln, welche Faktoren eine wichtige Anwendung letztlich am Übergang zur Post-Quanten-Technologie hindern könnten.
Ein weiterer Grund für den Aufbau interner Kompetenz sei, dass unterschiedliche Einsatzbereiche der Kryptografie wahrscheinlich jeweils eigene Migrationsprobleme mit sich bringen, sagt Hollebeek.
Wichtige Schritte, die jetzt erforderlich sind
Bevor Unternehmen den Austausch quantenanfälliger Kryptografie erwägen können, müssen sie zunächst verstehen, wo sie derzeit eingesetzt wird, so die Experten. Dazu reicht es nicht, lediglich eine Liste verschlüsselter Datenbanken zu erstellen. Auch Zertifikate der Public-Key-Infrastruktur (PKI), Schlüssel und Anwendungsabhängigkeiten müssen berücksichtigt werden.
Schwächen im grundlegenden Kryptografie-Management könnten die Bemühungen eines Unternehmens um Post-Quanten-Bereitschaft zweifellos untergraben, sagt Gary Brickhouse, CISO beim in Herndon, Virginia, ansässigen Unternehmen GuidePoint Security. "Wenn Sie beispielsweise noch kein Inventar Ihrer PKI-Infrastruktur und Ihrer Schlüssel haben - wenn kein gutes Schlüsselmanagementprogramm vorhanden ist -, wie wollen Sie Ihre Schlüssel dann überhaupt austauschen?", gibt Brickhouse zu bedenken. Letztlich gelte für die Quantenbereitschaft: "Wenn diese Grundlagen fehlen, wird jeder Ansatz für ein ausgereifteres Programm unendlich viel schwieriger", sagt er.
Gleichzeitig sieht Hollebeek das Risiko, dass Unternehmen eine vollständige Bestandsaufnahme und einen idealen Migrationsplan als Voraussetzungen für jegliches Handeln betrachten. Zum jetzigen Zeitpunkt müsse jedoch der schnellstmögliche Start oberste Priorität haben.
"Sie werden nicht alles umstellen", so Hollebeek. "Ermitteln Sie zunächst das wichtigste und kritischste System, das umgestellt werden muss, und beginnen Sie dort mit der Migration."
Ein zentraler Bestandteil der Vorbereitungen sollte außerdem darin bestehen, interne Kryptografie-Spezialisten so früh wie möglich stärker zu unterstützen und ihnen mehr Aufmerksamkeit zu geben, sagt Lowery von Optiv. "In jedem Umfeld, in dem ich gearbeitet habe, gab es stets einige talentierte Menschen, die sich wirklich gut mit Kryptografie auskannten", sagt sie. "Diese Personen müssen jetzt aufgewertet werden."
Große Chancen für Lösungsanbieter
Die Komplexität der Post-Quanten-Migration eröffnet Lösungsanbietern enorme Chancen, erklären Führungskräfte und Experten gegenüber CRN. Wichtige Bereiche sind erste Bewertungen, die Auswahl und Implementierung von Herstellerlösungen sowie das laufende Management.
Kunden benötigen erhebliche Unterstützung bei der Erstellung von Bestandsaufnahmen und beim Verständnis ihrer kryptografischen Ressourcen. Auch die Priorisierung von Systemen und die Koordinierung von Änderungen über zentrale Plattformen hinweg werden dauerhaft gefragt sein, so die Experten.
Erfreulicherweise verlagert sich die Diskussion bei immer mehr Unternehmen bereits in Richtung konkreter Maßnahmen, erklären Führungskräfte von Lösungsanbietern. "Die Frage lautet inzwischen nicht mehr, ob wir uns vorbereiten sollten, sondern: Wir müssen mit der Planung langfristiger kryptografischer Resilienz beginnen", sagt Chris Konrad, Vice President of Global Cyber beim in St. Louis ansässigen Unternehmen World Wide Technology. WWT hat beispielsweise ein eigenes, auf PQC spezialisiertes Team aufgebaut, das Fachleute zusammenbringt, um Kunden bei der Umstellung zu unterstützen, sagt Konrad.
Beim in McLean/Virginia ansässigen Lösungsanbieter Merlin Cyber veranlassen staatliche Migrationsvorgaben Kunden bereits dazu, Unterstützung bei der Identifizierung besonders wertvoller Ressourcen und der Erstellung kryptografischer Bestandsaufnahmen zu suchen, so Miguel Sian, CTO und Senior Vice President of Technology bei Merlin Cyber. PQC sei für US-Bundesbehörden zu einem wichtigen Anlass geworden, "sich an Merlin zu wenden und zu sagen: 'Wir brauchen Hilfe, um einige der uns auferlegten Fristen einzuhalten'", sagt Sian.
Letztlich bestehe die Aufgabe von Lösungs- und Serviceanbietern darin, aufkommende Bedrohungen vorauszusehen und Kunden bei der Vorbereitung zu unterstützen. Das Quantenszenario bilde dabei keine Ausnahme, sagt Chesley Choudhury, Chairman und Gründer von TanChes Global Management, einem MSP mit Sitz in Houston/Texas. "Unsere wichtigste Aufgabe als MSP ist vor allem die Sicherheit unserer Kunden", sagt Choudhury. "Wenn wir Trends nicht frühzeitig untersuchen und analysieren, erweisen wir unseren Kunden definitiv einen schlechten Dienst."
Der Artikel erschien zuerst bei unserer Schwesterpublikation crn.com. Er wurde von CRN Deutschland ergänzt.
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden