"Entweder wird es eine epische Geldverschwendung oder es wird wirklich gut"
Danny Jenkins, CEO und Mitgründer von ThreatLocker, erklärte im Gespräch mit CRN, wie das Sponsoring eines F1-Teams helfen soll, die digitale Welt sicherer zu machen, und warum gute MSPs unbequeme Wahrheiten auch im Sinne des eigenen Geschäfts und der eigenen Reputation unbedingt direkt zum Kunden tragen sollten.
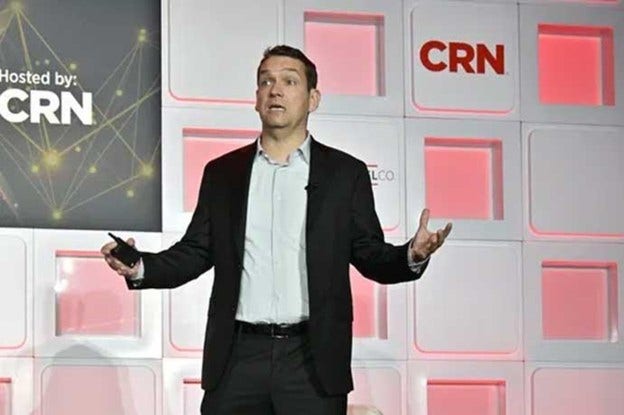
Danny Jenkins, Mitgründer und CEO von ThreatLocker, verfolgt mit seinem Unternehmen eine (nicht ganz) einfache Mission: die Cybersecurity-Probleme der Welt zu lösen. Eine Möglichkeit, dies zu erreichen, sieht er im Sponsoring eines F1-Teams. "Wir überlegen, wie wir mehr Menschen darauf aufmerksam machen können, wer wir sind, was wir tun und warum wir es tun", äußerte sich Jenkins dazu in einem Gespräch mit unseren Kollegen von CRN Australien. "Die F1-Sache gibt uns die Möglichkeit, von rund 1,2 Milliarden Menschen gesehen zu werden. Entweder wird es eine epische Geldverschwendung oder es wird wirklich gut." Welches Team das Unternehmen sponsert, darf Jenkins allerdings erst beim US-Lauf der F1-Weltmeisterschaft in Austin später in diesem Monat verraten.
[Siehe auch: Threatlocker-CEO Danny Jenkins über Wachstum, Fehler der Vergangenheit und warum es gut ist, Kunden zu "nerven"]
Kapital für bessere Produkte und größere Reichweite
Anfang dieses Jahres sicherte sich die Cybersecurity-Plattform in einer Series-F-Finanzierungsrunde 190 Millionen US-Dollar frisches Kapital. Jenkins zufolge soll dieses in mehrere Geschäftsbereiche fließen. "Das Ziel umfasst zwei Punkte: Wie können wir das Produkt weiterhin einfacher und schneller machen und damit mehr Probleme lösen? Die Erweiterung des Produkts ist ein wesentlicher Teil davon", erklärte er. "Das zweite Ziel ist, möglichst viele Menschen darauf aufmerksam zu machen, was wir tun und warum wir es tun."
Deshalb versuche ThreatLocker mehr Aufmerksamkeit und Bekanntheit zu erreichen, fuhr Jenkins fort: "Das Geld aus der Series F wird unter anderem dafür eingesetzt, sicherzustellen, dass jeder weiß, wer wir sind, was wir tun und warum wir es tun." Ein Teil davon ist Sport-Sponsoring, das neben dem Motorsport auch in anderen Bereichen hochgefahren wird. "Abseits der F1 produzieren wir einen ziemlich coolen Werbespot. Ich möchte noch nicht zu viel verraten. Aber nach dem Start ist mein Ziel, so schnell wie möglich zu beschleunigen", betonte der CEO.
Direkte Kommunikation als Herausforderung für MSPs
Mit Blick auf den Cybersecurity-Markt stellte Jenkins fest, dass sich die eigentlichen Angriffe nicht verändert hätten, wohl aber die Art, wie sie ausgeführt werden. "Im Grunde haben wir heute intelligentere und schnellere Agents statt Menschen, die diese Aufgaben übernehmen. Der einzige wirklich neue Angriffsbereich besteht darin, dass sich nun solche Agents auf dem Computer befinden, die potenziell deutlich gefährlicher sind", konstatierte er.
Eine der größten heutigen Herausforderungen für MSPs besteht aus seiner Sicht darin, dass sie sich nicht um das eigene Unternehmen sorgen, sondern um das Geschäft eines anderen. "Wenn ich einem MSP einen Rat geben könnte – inzwischen haben wir rund 6.000 Partner –, dann wäre es dieser: Diejenigen, die beim Wachstum ihres Security-Geschäfts am erfolgreichsten sind, gehen zu ihren Kunden und sagen ihnen offen, wie die Lage ist", riet er. "Das Problem ist, dass Menschen, die in die Technologiebranche gehen, häufig nicht diejenigen sind, die debattieren und streiten wollen. Sie verschreiben sich nicht der Politik, sondern der Technologie."
Nach seinem Dafürhalten gehört es jedoch unbedingt zur Aufgabe eines MSPs, Kunden klar und direkt über ihre Risiken und mögliche Gegenmaßnahmen zu informieren. "Die MSP-Branche wird darin deutlich besser, aber ich sehe eine große Lücke zwischen den besten und den schwächsten MSPs", sagte er. Die erfolgreichsten MSPs sind dabei aus Jenkins Sicht diejenigen, die Klartext reden und ihren Kunden die Lage unverblümt schildern – unabhängig davon, wie schlecht die Nachricht ausfällt. "Ich höre oft Sprüche darüber, dass man einen Kunden ‚feuere‘. Aber darum geht es nicht. Man muss einem Kunden lediglich klar sagen, welche Erwartungen gelten. In 99,9 Prozent der Fälle wird ein Unternehmer zuhören, wenn man ihm die Wahrheit sagt", zeigte er sich überzeugt. "Das ist ähnlich wie beim Arztbesuch. Der Arzt sagt nicht: ‚Sie müssen immer wiederkommen und meine Gebühr bezahlen.‘ Er sagt: ‚Bewegen Sie sich endlich, steigen Sie aufs Laufband und hören Sie auf, ungesundes Essen zu essen.‘"
Das Ende der Cyberpanik
Jenkins glaubt, dass die Angst vor Cyberangriffen und KI-basierten Angriffen derzeit ihren Höhepunkt erreicht hat. "Die Angst davor, dass die Welt zusammenbricht, ist so groß wie nie zuvor", stellte er fest, prognostizierte jedoch: "Das Problem wird sich verschärfen, aber die Wahrnehmung wird sich verbessern."
Als Jenkins ThreatLocker vor fast einem Jahrzehnt gründete, habe es nur einmal im Jahr Schlagzeilen über Cyberangriffe gegeben, berichtete der Manager. "Heute ist es jeden Tag das wichtigste Thema in den Nachrichten – ob es um einen Cyberangriff, OpenAI oder Claude AI geht oder darum, dass etwas explodieren oder die Menschheit durch KI vernichtet werden könnte. Es ist das Thema Nummer eins", beschrieb er die seither eingetretenen Veränderungen. "Das erste Mal, dass der Präsident der Vereinigten Staaten das Wort Ransomware überhaupt erwähnte, war 2021, als Joe Biden über den Angriff auf die Colonial Pipeline sprach. Heute passiert das jeden Tag."
Nachfrageboom durch Essential Eight: Australiens Basis für mehr Cybersicherheit
Im Gespräch zeigte sich Jenkins zudem als großer Befürworter des australischen Essential-Eight-Programms der dortigen Cybersicherheitsbehörden. Das Rahmenwerk gibt Unternehmen acht zentrale Strategien für ihre Cybersicherheit an die Hand, die jeweils in drei Reifegrade unterteilt sind. Neben Anwendungskontrolle, Patch-Management für Software, Betriebssysteme und Hardware, Backups, Multi-Faktor-Authentifizierung (MFA) und der Einschränkung von Administratorrechten zählen dazu auch die Konfiguration von Microsoft-Office-Makros und die Härtung von Benutzeranwendungen (User Application Hardening).
Jenkins sieht Parallelen zwischen dem Programm und den Kernwerten von ThreatLocker, was dem Unternehmen nach seiner Aussage auch finanziell geholfen habe. "Dadurch erzielen wir pro Vertriebsmitarbeiter deutlich mehr Demos, Teststellungen und Bestellungen", bestätigte er. Hinzu komme als zweiter Faktor die einfache Struktur und Übersicht, die Essential Eight Unternehmen biete. "Wenn man jemandem 150 Aufgaben gibt, erledigt er keine davon. Gibt man ihm acht Aufgaben, ist die Wahrscheinlichkeit höher, dass er sie umsetzt", unterstrich er. "Viele der ausgewählten Kontrollmaßnahmen passen zu uns. Das liegt aber daran, dass wir dieselbe Mission verfolgen: Cyberangriffe zu stoppen. Den Menschen eine einfachere Liste an die Hand zu geben, ist nicht perfekt, sollte aber der Ausgangspunkt sein. Hat man diese acht Punkte umgesetzt, kann man sich anschließend den ‚Essential 16‘ zuwenden."
Dieser Artikel basiert auf Material unserer geschätzten Kolleginnen von crn.com.au.
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden