Nach Microsoft-Exchange-Ausfall: Nutzer erhalten perfide Phishing-Mails
Microsoft Threat Intelligence warnt aktuell vor aktiven Phishing-Kampagnen: Hacker nutzen den Ausfall von MS365 vergangene Woche und setzen Nutzer unter Zeitdruck.
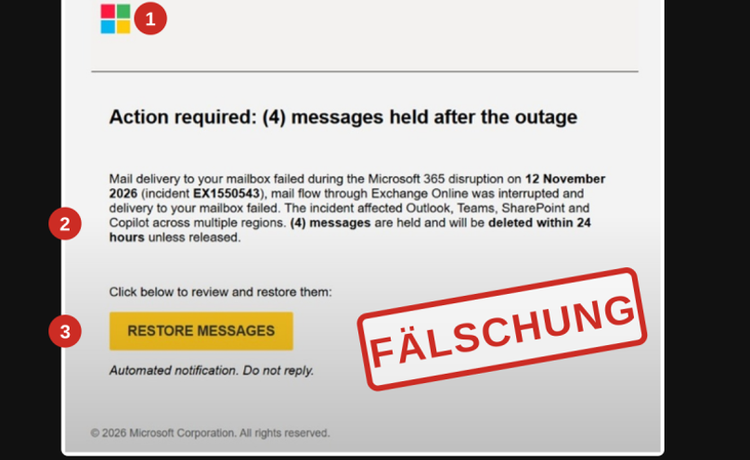
Neben einem Millionenschaden durch den schweren Ausfall von MS365 Ende letzter Woche drohen Nutzern nun auch Kollateralschäden durch Cyberkriminelle. Microsoft Microsofts Threat Intelligence-Team beobachtet eine Phishing-Kampagne und warnt auf Bluesky explizit vor E-Mails, die Nutzer zum Handel aufrufen.
In zwei Posts am Samstag haben Microsofts Security-Experten folgende Hinweise veröffentlicht: "Die beobachteten Betreffzeilen folgen dem Muster 'Outage – [sechsstelliger Code]'; die angezeigten Absendernamen verwenden organisationsspezifische Präfixe, gefolgt von 'Outage Notification' oder 'Service Health". Die Kampagne nutzt drei Absenderdomains – moments-notice[.]com, planetmaison[.]com und newbooker[.]com – und verwendet empfängerspezifische SendGrid-Links zur Klicknachverfolgung, die auf reallifeaccounting[.]com weiterleiten (einschließlich des beobachteten Pfads /themelist0.html). Ähnliche Nachrichten richteten sich an Organisationen aus verschiedenen US-Wirtschaftssektoren".
Die Nachrichten der Cyberkriminellen geben vor, Benachrichtigungen zum Dienststatus von Microsoft 365 zu sein, und verweisen auf den tatsächlichen Exchange Online-Ausfall, der von Microsoft unter "EX1550543" geführt wird. Microsoft-Logo, Copyright-Zeile und die echte Vorfallnummer EX1550543 sehen täuschend echt aus.
Die Betrüger geben vor, dass während des Ausfalls Nachrichten zurückgehalten worden seien. Wer nicht innerhalb von 24 Stunden auf den Link klicke, verliere die E-Mails angeblich. Zeitdruck ist eines der psychologischen Tricks, um die Nutzer zu einer schnellen Handlung zu bewegen. Bei betrügerischen Shopping-Angeboten sind es meist limitierte Produkte zu unschlagbar günstigen Aktionspreisen, die nur für kurze Zeit gelten sollen.
"Microsoft verschickt Störungsmeldungen nicht per Mail … Gutschriften übrigens auch nicht"
Systemhaus-Chef Thomas Stöbele von YourIT warnt auf Linkedin vor der von Hackern losgetretenen Phishing-Kampagne im Zusammenhang mit dem MS365-Ausfall. "Perfider geht es kaum. Eure Leute haben einen ganzen Tag auf ihre Mails gewartet. Jetzt kommt eine Mail, die verspricht, genau diese Mails zurückzuholen", kommentiert er.
In der Hektik, beziehungsweise in der völligen Ruhe angesichts leerer Posteingänge könne man das Wichtigste schon einmal vergessen: "Microsoft verschickt Störungsmeldungen nicht per Mail an Eure Mitarbeitenden", so Ströbele.
Außerdem sieht der Schwabe in Ströbele, der auch Datenschutzexperte ist, weiteres Ungemach auf MS365-Nutzer zukommen: "Gutschriften übrigens auch nicht". Auch das dürfte viele nämlich beschäftigen: Inwieweit muss Microsoft nach dem massiven Ausfall von Exchange-Servern Nutzer entschädigen?
Ströbeles Rat an "alle Geschäftsführer": Sie sollten nicht auf die nächste Awareness-Schulung warten. "Schickt Euren Teams heute eine kurze Warnung. Gern einfach diesen Beitrag [seinen auf Linkedin] teilen".
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden