KI-Agenten außer Rand und Band
Rund 40 Prozent der deutschen Unternehmen haben einer aktuellen Studie zufolge keine ausreichende Kontrolle über ihre KI-Agenten. Um das zu ändern, ist nicht nur technisch und organisatorisch die Hilfe von Dienstleistern gefragt. Allzu oft müssen sie den Fachabteilungen auch helfen den C-Level zu sensibilisieren, damit die Innovation nicht auf Kosten der Sicherheit geht.
Der diesjährige Global "CISO Insights 2026 Report" von Okta zeigt eine erhebliche Diskrepanz zwischen der gewünschten, gefühlten und tatsächlichen KI-Sicherheit deutscher Unternehmen auf. Die potenziell gefährliche Illusion liegt der Studie zufolge weniger auf Seiten der möglichen Gefahren, als vielmehr bei der Einschätzung und Umsetzung der Kompetenzen, Maßnahmen und Prozesse, um diese zu verhindern und einzudämmen. So äußert sich etwa die Hälfte der CISOs in Deutschland extrem oder sehr besorgt über KI-gesteuerte Sicherheitsvorfälle. An vorderster Stelle steht dabei für die meisten (81 Prozent) von ihnen das KI-gesteuerte Phishing, das den Cyberkriminellen meist als Eintrittstor für weitreichendere Attacken dient. Als wichtigste Sicherheitsfunktion für KI-Agenten nennen 35 Prozent der deutschen Verantwortlichen Governance.
Gleichzeitig attestiert Okta jedoch 58 Prozent der hiesigen Unternehmen nur einen niedrigen oder reaktiven Reifegrad bei der KI-Governance. Besonders gefährlich wird der in Kombination mit einer reaktiven Sicherheitsstrategie: Weltweit gesteht beinahe jeder fünfte (18 Prozent) CISO aus Unternehmen mit einem entsprechenden Ansatz ein, bei einem Sicherheitsvorfall keine Möglichkeit zu haben, einen außer Kontrolle geratenen KI-Agenten zu erkennen oder zu stoppen.
"Im Blindflug" durch Sicherheitsvorfälle
Probleme, die meist schon beim Überblick über die Rechte und Identitäten beginnen, wie der Anbieter von Identitätsmanagement angesichts dieser gravierenden Lücken betont. Immerhin kann im weltweiten Gesamtfeld nur gut die Hälfte (61 Prozent) der Sicherheitsverantwortlichen mit Sicherheit sagen, wo KI-Agenten eingesetzt werden, worauf sie zugreifen und welche Aktionen sie eigenständig ausführen dürfen. "Mehr als die Hälfte der deutschen Organisationen befindet sich während eines aktiven Sicherheitsvorfalls quasi im Blindflug" konstatiert Okta.
12 Prozent der Befragten haben zudem noch keinen einheitlichen Ansatz für das Identitätsmanagement ihrer KI-Agenten. Noch etwas mehr (15 Prozent) nutzen gemeinsame Anmeldeinformationen oder Service-Accounts mit weitreichenden Berechtigungen, um den Zugriff solcher Systeme zu steuern. "Wir beobachten den besorgniserregenden Trend, dass Organisationen hochgradig autonome, nicht-menschliche Akteure mit Verfahren behandeln, die für menschliche Mitarbeiter konzipiert wurden, anstatt anzuerkennen, dass KI-Agenten viel schneller agieren können als Menschen und daher automatisierte Kontrollmechanismen erforderlich sind", warnt Stephen McDermid, EMEA CSO bei Okta, angesichts dieser Erkenntnisse und fügt hinzu: "Noch schlimmer ist, dass sich manche Unternehmen auf gemeinsam genutzte Zugangsdaten mit weitreichenden Berechtigungen verlassen."
Riskante strategische Prioritäten
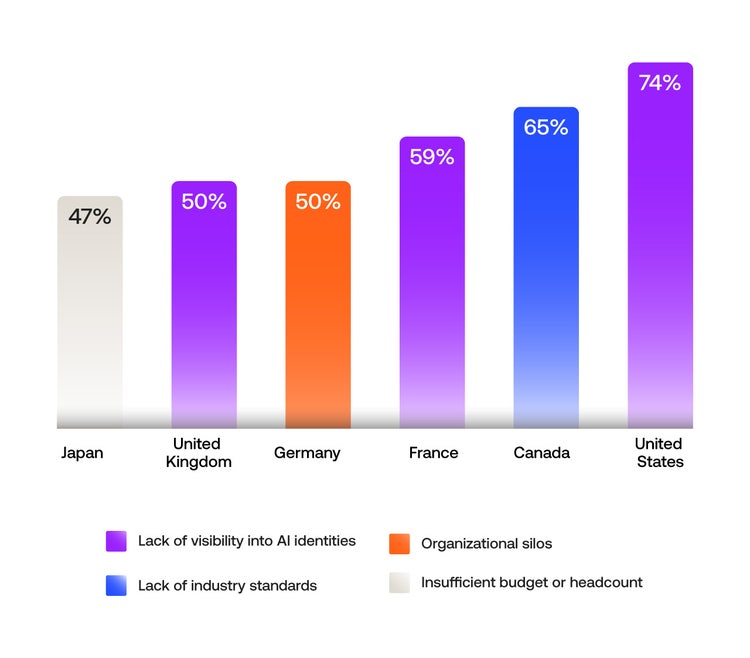
Neben Überforderung und Unwissenheit in den Fachabteilungen identifiziert der Report eine weitere wichtige Ursache für diese Diskrepanzen in einer mangelhaften Ab- und Übereinstimmung zwischen IT-Sicherheit und Unternehmensführung. Weniger als die Hälfte der deutschen CISOs berichtet, dass ihre Führungsebene KI-Sicherheit als geschäftsfördernden Faktor betrachtet, nur 27 Prozent sehen sich hinsichtlich der akzeptablen KI-Risiken auf einer Linie mit dem C-Level. In den besonders innovationsfreundlichen USA sind sich Führung und Fachabteilungen in dieser Hinsicht sogar lediglich zu 12 Prozent vollständig einig.
In Deutschland priorisiert nach Ansicht der Befragten fast die Hälfte der Unternehmensvorstände (48 Prozent) bei der KI-Integration die Innovation gegenüber der Sicherheit, bei den reaktiv aufgestellten Organisationen sind es sogar 61 Prozent. Immerhin 39 Prozent sehen beide Themen gleichauf. Aus Sicht der Sicherheitsverantwortlichen hat diese Vernachlässigung direkte Auswirkungen auf die Sicherheit: 65 Prozent der deutschen CISOs sorgen sich demnach, dass zu weitreichende KI-Zugriffsrechte nicht regelmäßig überprüft werden und dadurch die Angriffsfläche vergrößern.
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden