Horizon3 will DACH über den Channel erobern
Im Rahmen seiner Expansionspläne im EMEA-Gebiet installiert Horizon3 in der DACH-Region nun mit Oliver Keizers einen eigenen Statthalter. Um den Markteintritt und die Go-to-Market-Strategie erfolgreich umzusetzen, setzt er auf zusätzliche Investitionen in Programme, Enablement und gemeinsame Vertriebsaktivitäten für den Channel.
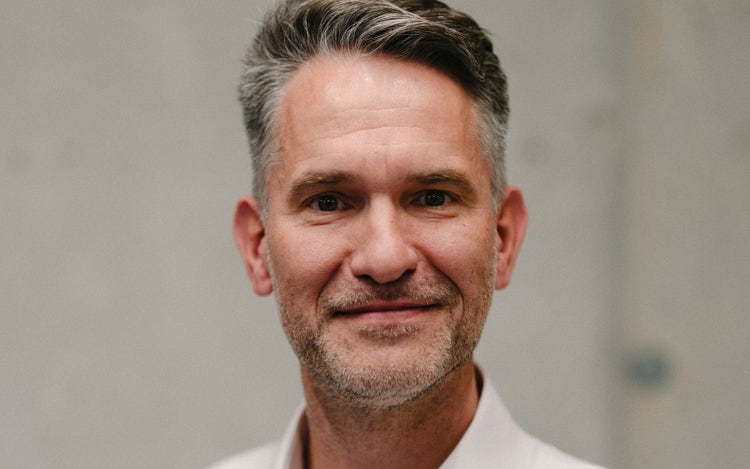
Bei seiner im August abgeschlossenen Series-E-Finanzierungsrunde hat Horizon3 über 250 Millionen US-Dollar frisches Kapital eingesammelt und damit die Bewertung innerhalb eines Jahres von 650 Millionen auf mehr als zwei Milliarden Dollar hochgeschraubt. Dieses Geld will der Anbieter automatisierter Penetrationstests unter anderem dazu nutzen, sich im EMEA-Markt zu etablieren. Dass er dabei einen besonderen Fokus auf die DACH-Region legt, zeigt sich daran, dass diese mit Oliver Keizers nun einen eigenen Country Manager bekommt. Seine Aufgabe ist es, das Geschäft in Deutschland, Österreich und der Schweiz aufzubauen und die regionale Go-to-Market-Strategie umzusetzen. Das notwendige Handwerkszeug und strategische Wissen sowie die Branchenkenntnis dafür hat Keizers sich in der Vergangenheit bei mehreren Cybersecurity-Anbietern erarbeitet. Vor seinem Wechsel zu Horizon3 war er unter anderem als Area Vice President Central EMEA bei Semperis, als Regional Director DACH bei Illumio sowie zuletzt als Vice President Sales Central EMEA bei Filigran tätig.
Wie wichtig die Rolle des Channels bei diesen Expansionsplänen ist, über den laut Hersteller schon jetzt über 90 Prozent des Geschäfts laufen, lässt sich daran ablesen, dass Horizon3 insgesamt 20 Millionen Dollar der Kapitalspritze in den Ausbau seines weltweiten Partner-Ökosystems steckt. Diese Mittel sollen unter anderem in Channel-Personal, Enablement, strategische Allianzen und Go-to-Market-Programme fließen. Für Systemhäuser und MSPs steht im Zentrum vor allem das Produkt NodeZero, eine Plattform für automatisierte Penetrationstests. Sie soll IT-Umgebungen in Produktion auf ausnutzbare Angriffspfade prüfen, etwa Kombinationen aus Fehlkonfigurationen, schwachen Zugangsdaten und Identitätslücken. Nach Darstellung des Anbieters liefert die Software darauf basierend auch direkt Hinweise zur Behebung und kann anschließend kontrollieren, ob die Maßnahmen greifen. Für Systemhäuser und MSPs zielt das Vertriebsmodell vor allem darauf ab, die Plattform mit eigenen Leistungen wie Remediation, Incident Response oder vCISO-Beratung zu kombinieren, mit denen sie sich wiederkehrende Services rund um kontinuierliche Sicherheitsprüfungen aufbauen können.
"Die Zukunft der Cyberkriegsführung liegt im Kampf ‚KI gegen KI‘. Der Mensch spielt dabei nur noch eine untergeordnete Rolle", ist Keizers überzeugt. Dadurch erwartet er eine steil steigende Nachfrage: "Angreifer werden immer schneller, und die IT in Unternehmen wird immer komplexer. Um dabei ihre eigene Sicherheit zu gewährleisten, müssen Unternehmen in der Lage sein, ihre Umgebungen kontinuierlich selber anzugreifen und kritische und ausnutzbare Lücken schnell zu beheben, bevor ein Angreifer es tut."
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden