Fake-Smartphones mit eingebauter Malware-Hintertür
Die Sicherheitsexperten von Bitdefender warnen vor vermeintlichen Schnäppchen bei Flaggschiff-Smartphones. Nicht nur handelt es sich bei den auch in Deutschland verkauften Geräte um Fakes mit billiger Massen-Hardware, zugleich bringen sie auch noch gefährliche Hintertüren mit, über die sich Hacker weitreichenden Zugriff verschaffen können.
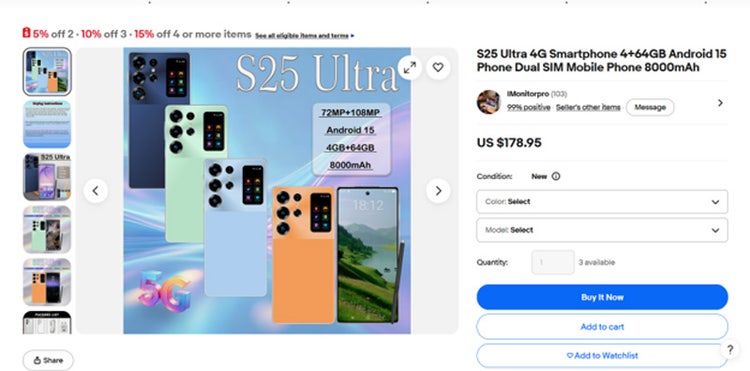
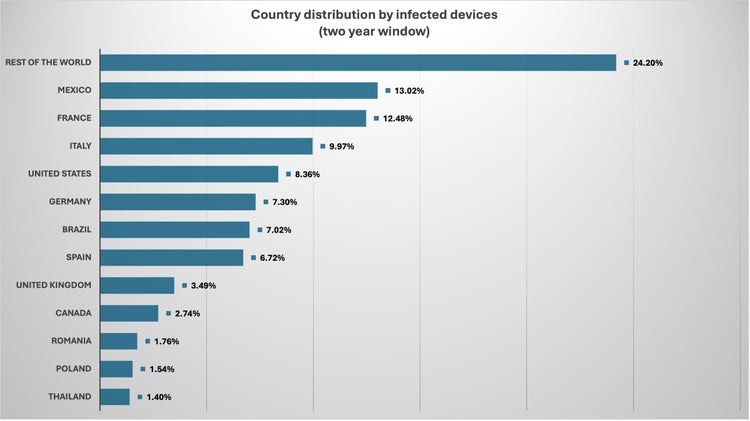
Eine alte Einkäufer-Weisheit besagt, dass Angebote, die zu gut scheinen um wahr zu sein, dies oft schlichtweg nicht sind. Doch wenn es das begehrte Premium-Smartphone quasi geschenkt gibt, übernimmt allzu schnell das Schnäppchenfieber die Kontrolle und wirft die Sorgen und Vernunft über Bord. Genau das nutzen Betrüger gezielt aus und locken die Kunden damit in eine gleich doppelt fiese Falle, wie eine aktuelle Studie der Bitdefender Labs warnt. Dieser zufolge wurden in den letzten zwei Jahren in rund 150 Ländern mehrere Tausend vermeintliche Android-Flaggschiff-Smartphones identifiziert, die sich bei der Überprüfung der Geräte ID als billige Fälschungen mit MediaTek-Hardware entpuppten. Besonders häufig wurden solche Fake-Smartphones in Mexiko, Frankreich und Italien entdeckt, aber auch in Deutschland und den USA tauchen sie immer wieder auf.
Der Hardware-Schwindel ist allerdings noch das geringste Problem, das sich die Käufer mit diesen Fälschungen einhandeln. Denn wie die Sicherheitsexperten weiter warnen, sind sie zugleich ein gezielt genutztes Vehikel, mit dem Cyberkriminelle im Rahmen der Kampagne "Midnight Mimosa" Schadsoftware verbreiten und sich Zugang zu den Smartphones und den darauf befindlichen Daten der Besitzer verschaffen. Da die entsprechende Malware in der Firmware verankert ist, liefert sie ihnen Privilegien auf Systemebene und erschwert ihre Erkennung und Beseitigung erheblich. So können die Hacker beispielsweise auch Nachrichten mitlesen und selbst verfassen.
Unbemerkter Kontrollverlust droht
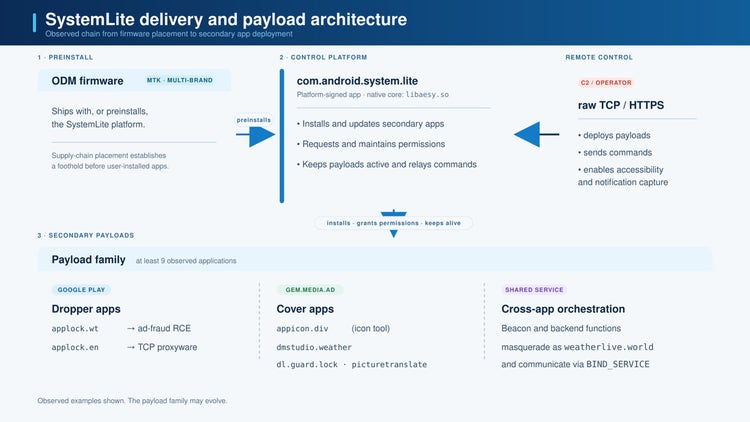
Zudem erlaubt es das den Hintermännern, die Geräte bei Bedarf mit weiterer Schadsoftware zu beladen sowie die Apps und Berechtigungen auf dem Gerät zu kontrollieren. Diese Möglichkeiten nutzen sie der Studie zufolge beispielsweise, um die verseuchten Fake-Smartphones in Botnetze zu integrieren und mit verborgenen Online-Anzeigen sowie Schein-Klicks auf Webseiten Gewinne zu machen. Gleichzeitig entdeckten die Experten dreizehn mit dieser Kampagne in Verbindung stehende Apps in Google Play mit identischem Code mit mindestens zwei Nutzerkonten und dreizehn verschiedenen Zertifikaten, die alle auf denselben Server verwiesen. Dazu gehören etwa gefälschte AppLock-Anwendungen, Wetter-Apps, Dateimanager, Icon-Tools, OCR-Programme und Audio-Editoren. Um ihren Payload ungestört herunterladen zu können, nutzen sie die Firmware-Komponente zur Abschaltung der Erkennung durch Google Play Protect und aktivieren diese anschließend wieder.
Um nicht aufzufallen, tarnt sich die Malware als generische Systemkomponente. Die Sicherheitsfachleute wurden auf sie aufmerksam, als die App-Anomalie-Detection-Technologie von Bitdefender Mobile Security ihnen ein untypisches Verhalten einer vermeintlichen Kernsystem-Komponente mit dem Paket com.android.system.lite meldete. Laut Bitdefender verfügten zumindest einige der betroffenen Smartphones zusätzlich über Zertifikate eines Hardwareherstellers aus Shenzhen. An welcher Stelle der Lieferkette die Cyberkriminellen ihren Schadcode integrieren, war bisher ebenso wenig möglich, wie eine klare Zuordnung zu einem Hersteller oder Verkäufer.
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden