Cyberangriffe: DACH-Firmen unter Beschuss
Im vergangenen Monat hat sich die Zahl der Cyberangriffe auf Unternehmen und andere Einrichtungen in Deutschland, Österreich und der Schweiz verdoppelt und lag damit weit über dem Durchschnitt. Besonders betroffen waren Bildungseinrichtungen, aber auch Unternehmen aus der IT- und Elektronikbranche sowie B2B-Dienstleister.
Die Zahl der Cyberangriffe auf deutsche Unternehmen und Organisationen hat sich binnen eines Jahres mehr als verdoppelt. Im September 2026 registrierte Check Point Research (CPR) hierzulande durchschnittlich 2.316 Angriffe pro Organisation und Woche. Gegenüber dem Vorjahresmonat entspricht das einem Anstieg um 103 Prozent, der mehr als das doppelt so groß ist wie der globale Durchschnitt von 48 Prozent. Ähnlich düster war die Bilanz in den deutschsprachigen Nachbarländern. Während die Zunahme in Österreich mit 96 Prozent minimal geringer ausfiel, lag dort zugleich die Angriffslast mit 3.077 wöchentlichen Angriffe je Organisation auf einem höheren Niveau. In der Schweiz waren es 1.928 Angriffe pro Ziel und damit 99 Prozent mehr als im September 2025.
Damit zieht die DACH-Region auch den gesamteuropäischen Wert mit nach oben, der CPR zufolge um 61 Prozent auf durchschnittlich 2.545 wöchentliche Attacken gestiegen ist. In Nordamerika wurden im September unterdessen nur 2.197 Angriffe je Woche und Einrichtung registriert, was einer Zunahme von 50 Prozent entspricht. All das legt nahe, dass es sich hier um einen gezielten Trend handelt, bei dem sich die Angreifer zunehmend der KI-Möglichkeiten bedienen, um sowohl geografisch als auch hinsichtlich der Größe und Ausrichtung neue Ziele anzuvisieren. "Dass sich die Angriffe auf deutsche Unternehmen innerhalb eines Jahres mehr als verdoppelt haben, ist kein Ausreißer mehr", bestätigt Patrick Fetter, der bei Check Point als Lead Sales Engineer & Cyber Security Evangelist tätig ist. Er sieht darin ein Zeichen dafür, dass Angreifer ihre Kampagnen in einem Tempo skalieren, mit dem manuelle Abwehrprozesse nicht mehr Schritt halten".
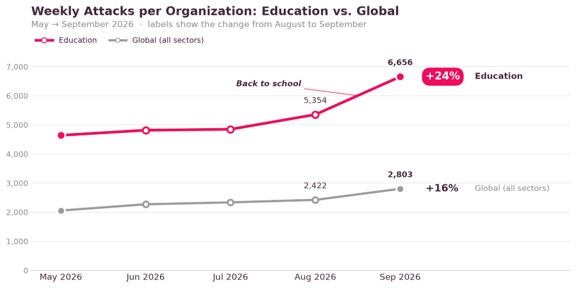
Am stärksten davon betroffen waren laut dem Security-Anbieter in Deutschland die Sektoren Bildung, Energie & Versorgungsunternehmen, Hardware & Halbleiter, Unternehmensdienstleistungen und Telekommunikation. Damit rücken hierzulande auch die IT- und Elektronik-Branche und ihr Umfeld zunehmend und stärker als in anderen Regionen ins Visier der Angreifer. Weltweit stand ebenfalls das Bildungswesen ganz oben auf der Agenda der Cyberkriminellen und musste 59 Prozent mehr Angriffe abwehren als im Vorjahr und 24 Prozent mehr als im Vormonat. Im Durchschnitt wurde damit jede der Einrichtungen 6.656-mal pro Woche angegriffen. Das unterstreicht, wie gezielt die Cyberkriminellen inzwischen Ereignisse wie den Beginn der neuen Schul- und Studien-Jahre nutzen. Eine ähnliche Agilität belegt die regionale Anpassung der Angriffsfelder: Weltweit folgen auf den weiteren Plätzen Telekommunikation mit 3.483 sowie der Regierungssektor mit 3.443 Angriffen pro Woche.
Die Auswertung basiert auf Check Points ThreatCloud-Plattform, die nach Unternehmensangaben täglich Millionen von Kompromittierungsindikatoren aus mehr als 150.000 Netzwerken und Millionen von Endpunkten analysiert.
Auf der nächsten Seite: In mehr als 70 Prozent der deutschen Unternehmen landen Netzwerk- und IT-Infrastrukturdaten wie Konfigurationen oder IP-Adressen in Prompts für GenAI-Abfragen. Außerdem finden Sie dort die Ergebnisse zu den wichtigsten Angriffsarten und der regionalen Entwicklung von Ransomware-Attacken.
Phisher, Erpresser und KI-Modelle machen reiche Beute
Bei ihren Angriffen setzen die Cybergangster weiterhin besonders gerne auf Ransomware. Zwar sank die Zahl der auf den öffentlich einsehbaren sogenannten "Shame Sites" der Erpressergruppen veröffentlichten Fälle von August bis September von 1.042 auf 824, allerdings bedeutete das im Vergleich zum Vorjahr dennoch einen Anstieg um weitere 53 Prozent. Unternehmensdienstleister stellten hier mit 31,3 Prozent die größte Opfergruppe, gefolgt von Konsumgütern und Dienstleistungen mit 15,2 Prozent sowie der industriellen Fertigung mit 11 Prozent.
Unter den dafür verantwortlichen Ransomware-Gruppen löste "The Gentlemen" im September "Qilin" an der Spitze ab. The Gentlemen war für 13 Prozent der veröffentlichten Angriffe verantwortlich, Qilin kam auf neun Prozent, "Akira" auf fünf Prozent. Neben den drei führenden Gruppen kamen laut CPR Angriffe von mindestens 80 weiteren Akteuren.
Regional liegt das Hauptaugenmerk ihrer Kampagnen weiterhin auf Nordamerika. Fast die Hälfte der Ransomware-Erpressungen wurde von dortigen Unternehmen und Organisationen gemeldet. Aber auch hier steht Europa im Fokus der Angreifer und bekam im September ein Viertel der erfolgreichen Ransomware-Attacken ab. Besonderes Interesse haben die Erpresser an deutschen Opfern: Deutschland lag mit 4 Prozent der weltweiten Ransomware-Fälle international – wenn auch weit – hinter den USA (41,9 Prozent) auf Rang Zwei und damit noch vor Kanada (3,9 Prozent).
Auch beim Phishing zeigt die Kurve nach oben. Im September wurde dem Bericht zufolge jede 91. E-Mail (1,1 Prozent) als Phishing eingestuft. Im August war es noch jede 112. Nachricht (0,89 Prozent). 81 Prozent der Phishing-Mails enthielten Links, elf Prozent Anhänge. Der Rest setzte auf Social Engineering ohne Link oder Datei.
Zunahme bei riskantem GenAI-Verhalten
Neben diesen klassischen Gefahren nimmt den Sicherheitsforschern zufolge zudem das Risiko durch unkontrollierte GenAI-Nutzung wieder zu. War die Rate riskanter Prompts im August zunächst auf den niedrigsten Stand seit Monaten gefallen, ging sie im September nun wieder nach oben. Hatte CPR im August noch jeden 43. Prompt als hochriskant eingestuft, war es im September jeder 39. Weitere 14 Prozent der Prompts enthielten potenziell sensible Informationen. Zusammen mit der steigenden Nutzungsintensität, die von 106 (August) auf 131 (September) Prompts pro Monat und Anwender kletterte, steigt damit das Risiko signifikant. Das Problem betrifft so gut wie alle (89 Prozent) Unternehmen, die solche Werkzeuge regelmäßig einsetzen. Durchschnittlich kamen bei ihnen acht verschiedene GenAI-Werkzeuge pro Unternehmen zum Einsatz.
Besonders gerne packen die Mitarbeiter der Statistik zufolge Netzwerk- und IT-Infrastrukturdaten wie Konfigurationen oder IP-Adressen in ihre Prompts. Solche Angaben traten bei 71 Prozent der untersuchten Unternehmen auf. Nicht selten dürften sie von IT-Personal stammen, das es eigentlich besser wissen sollte. In fast ebenso vielen Firmen (70 Prozent) landeten dort aber auch Finanzdaten sowie Rechts- und Regulierungsinformationen (68 Prozent). In weit mehr als der Hälfte der Organisationen übergaben Nutzer der KI auch Personal- und HR-Daten (62 Prozent) sowie personenbezogene Daten (60 Prozent). "Wer Konfigurationen und IP-Adressen in KI-Tools kopiert, liefert Angreifern im Ernstfall die Landkarte zum eigenen Netzwerk gleich mit", warnt Fetter und fordert: "Die Nutzung von KI braucht deshalb dieselben klaren Leitplanken wie jeder andere Datenfluss im Unternehmen."
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden