CrowdStrike integriert Commvault-Recovery
Die Integration der Cyber-Recovery von Commvault in CrowdStrikes Charlotte Agentic SOAR bindet die Widerherstellungs-Optionen ab sofort direkt an die Security-Prozesse an. So können Nutzer und Dienstleister die Recovery-Optionen unmittelbar als Teil der Incident Response nutzen und in die Automatisierung einbinden.
Commvault und CrowdStrike vertiefen ihre Zusammenarbeit. Nachdem im ersten Schritt bereits CrowdStrikes Threat Intelligence Falcon Insight XDR sowie Falcon Next-Gen SIEM mit der Commvault Cloud verknüpft wurden, integrieren die beiden Anbieter nun Commvaults Recovery-Angebot in Charlotte Agentic SOAR. Über einen neuen und nur für diesen Zweck entwickelten Konnektor lassen sich die Cyber-Recovery-Aktionen ab sofort als native Schritte in entsprechende automatisierte Security-Workflows einbinden. Indem Kunden und Dienstleister die Wiederherstellungsprozesse unmittelbar als Teil der Reaktion auf Sicherheitsvorfälle nutzen können, soll der bisher meist vorhandene Bruch zwischen der zunehmend automatisierten Erkennung, Untersuchung und Eindämmung von Sicherheitsvorfällen und den separat davon gesteuerten Recovery-Prozessen beseitigt werden.
"Dank unserer Integration mit CrowdStrike Charlotte Agentic SOAR stehen Cyber-Recovery-Maßnahmen von Commvault direkt innerhalb der Sicherheits-Workflows zur Verfügung, sodass gemeinsame Kunden manuelle Übergaben reduzieren sowie die Untersuchung und die Reaktion von Vorfällen beschleunigen können", erläutert Vidya Shankaran, Field CTO bei Commvault. "Dies stärkt die Cyberresilienz und vereinfacht die nahtlose Zusammenarbeit zwischen Sicherheits- und Wiederherstellungsteams." Die neue Integration steht gemeinsamen Kunden von Commvault und CrowdStrike allgemein zur Verfügung und ist zudem über den CrowdStrike-Marktplatz abrufbar.
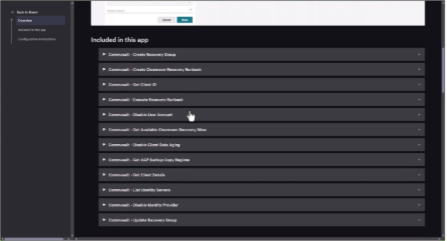
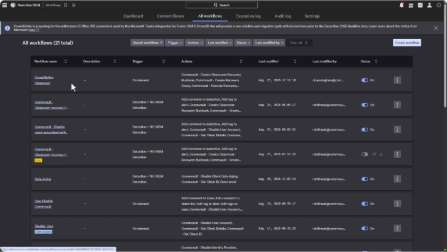
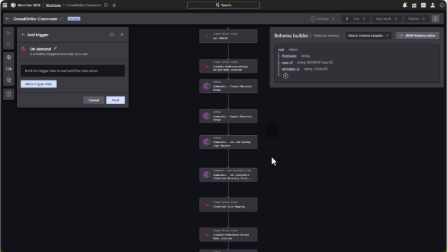
Laut den Herstellern können Organisationen damit während eines aktiven Sicherheitsvorfalls etwa den Zugriff auf Commvault einschränken, um unberechtigte Zugriffe effizienter zu verhindern. Zudem sollen sich Data-Aging-Richtlinien aussetzen lassen, damit die Wiederherstellungspunkte erhalten bleiben und somit möglichst viele saubere Daten für einen Restore verfügbar sind. Kompromittierte Assets können demnach in einem Commvault Cleanroom wiederhergestellt werden. Dadurch sollen forensische Analysen möglich sein, ohne produktive Systeme zu belasten oder den laufenden Betrieb zusätzlich zu gefährden.
CRN-Newsletter beziehen und Archiv nutzen - kostenlos: Jetzt bei der CRN Community anmelden