Research: Digitale Souveränität und Cloud-Infrastruktur (Stand Mai 2026)
Deutschland hat sich 2025 auf dem Weg zur digitalen Souveränität in einer dualen Transformation befunden: Einerseits forcierte die öffentliche Hand massiven Einsatz von Open-Source-Software (OSS), um Abhängigkeiten von proprietären Lösungen zu verringern, andererseits investierten Unternehmen und Hyperscaler wie Google und Microsoft milliardenfach in neue Rechenzentren in Deutschland. 2026 zeichnet sich nun durch weitere entscheidende Weichenstellungen aus, insbesondere mit dem Deutschland-Stack – der als nationale digitale Plattformarchitektur die Verwaltungsmodernisierung auf eine einheitliche, souveräne Basis stellen soll – und der fortschreitenden europäischen Sovereign Cloud Stack (SCS)-Initiative.
Im Rahmen unserer aktuellen Recherche stellen wir die wichtigsten Entwicklungen in strategischer und praktischer Hinsicht dar:
- Strategische Ebene: Wie sind Deutschland-Stack und SCS in ZenDiS bzw. openDesk, GAIA‑X oder EU-Initiativen (z. B. IPCEI‑CIS) eingebettet? Welche Ziele werden verfolgt? Wie sind die politischen Rahmenbedingungen und die Governance? Welche Verbindungen existieren zu den Hyperscalern? Welche Rolle spielen Bund, Länder, öffentliche Verwaltung, Verteidigung und Industrie jeweils? Was sind die Spannungsfelder zwischen Souveränitätsanspruch und einer von transnationalen Akteuren dominierten Infrastruktur?
- Projekt‑ und Umsetzungsebene: Was sind die wichtigen Projekte und Programme 2026 rund um Deutschland‑Stack und Sovereign Cloud Stack, einschließlich beteiligter Unternehmen und Behörden und technischer Entwicklungen? Welche Rolle spielen STACKIT bzw. Schwarz Digits (Schwarz Gruppe), SAP, T‑Systems, Delos Cloud, IONOS und Telekom? Was sind die Bundescloud- und Landescloud-Ansätze? Welche aktuellen Rechenzentrums‑, KI‑ und Cloud‑Projekte gibt es in der Hyperscaler-Welt? Wer sind die souveränen Anbieter? Welche öffentlich geförderten Initiativen gibt es?
Executive Summary
Meilensteine auf dem Weg zur Souveränität
Strategische Ebene: Digitale Souveränität wird zur Richtschnur
Von Konzepten zur Umsetzung: Der Deutschland‑Stack als Motor der Verwaltungssouveränität
Die deutschen Bemühungen um digitale Souveränität sind spätestens 2025 deutlich sichtbar geworden. Im Jahr 2025 forcierte die öffentliche Hand, gestützt vom neu gegründeten Bundesministerium für Digitales und Staatsmodernisierung (BMDS), Open Source als Hebel, um Abhängigkeiten von US-Software zu reduzieren. Gleichzeitig begann man, den Deutschland-Stack zu definieren – eine nationale Technologie-Plattform als Fundament für eine föderal übergreifende Verwaltungsdigitalisierung. Eines der zentralen Ziele: gemeinsame Standards und offene Schnittstellen schaffen, um Insellösungen zu überwinden, Bürgerdienste interoperabel und effizient anzubieten und die digitale Eigenständigkeit des Staates zu erhöhen. [Open Sourc...hland 2025 | Word] [egovernment.de] [egovernment.de], [egovernment.de]
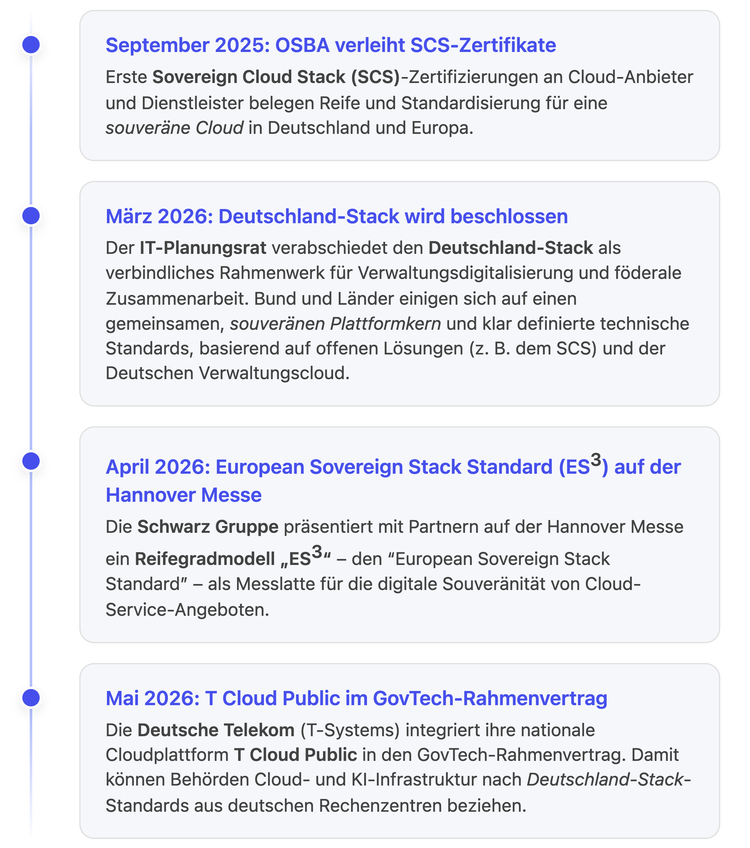
2026 markiert die formale Weichenstellung dieser Strategie: Mit Beschluss des IT‑Planungsrats im März 2026 wurde der Deutschland-Stack offiziell als “verbindliche Grundlage der Verwaltungsdigitalisierung” angenommen. Erstmals bekennen sich Bund, Länder und Kommunen gemeinsam zu einem einheitlichen Plattformkern, einem federativen Portfolio an Verwaltungsdiensten und streng definierten technischen Standards. Dieses “Ordnungsrahmen”-Projekt bringt politische und technische Governance in Einklang: Der Bund gibt die Federführung beim Aufbau, doch die Umsetzung soll federativ mit allen Ebenen erfolgen. Der Deutschland-Stack wird durch offene Technologien getragen und integriert bestehende Bausteine, u. a. internationale Standards (GovStack), EU-Vorhaben (Interoperable Europe, EuroStack), bewährte nationale Plattformen (z. B. Fachportale oder Die Deutschlandplattform) und Open-Source-Anwendungen wie openDesk. [Deutschlan...nternehmen | Word] [bmds.bund.de], [telekom.com]
Ein Schlüsselelement des Deutschland-Stacks ist die Integration des Sovereign Cloud Stack (SCS). Durch das Aufgreifen der offenen SCS-Standards – die von der Open Source Business Alliance (OSBA) im Kontext Gaia-X entwickelt und seit 2025 mit Zertifikaten gefestigt werden – setzt der Deutschland-Stack auf Interoperabilität, Transparenz und Lock-in-Freiheit, statt sich auf proprietäre Systeme zu stützen. OSBA-Vorstand Felix Kronlage-Dammers begrüßte diesen Schritt ausdrücklich: Die Orientierung an bestehenden Open-Source-Standards wie SCS und Deutscher Verwaltungscloud ermögliche es der Verwaltung, verschiedene Anbieter flexibel einzusetzen, digitale Infrastrukturen selbstbestimmt zu kontrollieren und auf eigene Bedürfnisse zuzuschneiden. Diese Standardisierung bietet Unternehmen, IT-Dienstleistern und Systemintegratoren neue Marktchancen im Public Sector, wenn sie SCS-konforme Lösungen anbieten. [Deutschlan...loud Stack | Word] [OSBA verle...ertifikate | Word] [Deutschlan...nternehmen | Word], [Deutschlan...loud Stack | Word] [Deutschlan...nternehmen | Word]
Digitale Souveränität „Made in Europe“ – EU-Rahmen und internationale Einbettung
Europäische Initiativen haben das Thema inzwischen ebenfalls zur obersten Priorität erhoben. So hat das EU-Parlament Anfang 2026 eine Resolution zur Stärkung der digitalen Souveränität angenommen. Gleichzeitig setzen EU-weite Projekte wie das Important Project of Common European Interest (IPCEI) „CIS“ auf Kooperation statt Insellösungen. Ein Meilenstein war die im Februar 2026 verkündete Live-Schaltung des European Edge Continuum durch Deutsche Telekom, Orange, Telefónica, TIM und Vodafone. Diese erste paneuropäische Edge-Cloud-Föderation verbindet die Infrastrukturen der fünf größten EU-Netzbetreiber und demonstriert eine souveräne, föderierte Cloud-Plattform auf europäischer Ebene. Solche europäischen Cloud- und KI-Großprojekte – oft gefördert durch IPCEI-CIS – zeigen, dass die EU von bloßen Lippenbekenntnissen zu digitaler Souveränität zur operativen Umsetzung übergeht. [telekom.com] [telekom.com], [telekom.com]
Parallel schärfen Regulierungen den Handlungsdruck auf Unternehmen und Staat, Souveränität zu operationalisieren. Der EU Data Act (in Kraft seit 09/2025) verpflichtet Cloud-Anbieter zu echter Datenportabilität (z. B. Verbot von Wechselhürden ab 2027) und die NIS2-Richtlinie erhöht Sicherheitsanforderungen für kritische Infrastrukturen. Diese Regeln erzwingen vorausschauende Multi-Cloud-Strategien mit Exit-Optionen bei Provider-Wechsel – was den Markt lokaler Cloud-Anbieter beflügelt. [digital-chiefs.de]
Gaia-X selbst – der 2019 gestartete französisch-deutsche „Wunschtraum“ einer eigenen europäischen Cloud – hat nach anfänglichen Konzept- und Governance-Problemen inzwischen einen Kurswechsel vollzogen. Statt eine komplette „Supercloud“ aufzubauen, fokussiert Gaia-X bis 2026 auf die Entwicklung von Interoperabilitätsstandards und Zertifizierungen (z. B. Gaia-X Clearing Houses). Diese sollen ein Offenes Ökosystem und Portabilität ermöglichen, damit Organisationen Workloads zwischen verschiedenen Anbietern verschieben können, ohne sich in proprietäre Umgebungen einzubetonieren. Europas Erkenntnis: Souveränität entsteht weniger aus dem physischen Besitz von Hardware, sondern aus Wahlfreiheit und Unabhängigkeit durch Standards. [egovernment.de], [egovernment.de] [digital-chiefs.de], [digital-chiefs.de] [digital-chiefs.de]
Bund, Länder und Bundeswehr: Ambitionen vs. Realität
Bund und Länder arbeiten – mit dem Deutschland-Stack – in 2026 enger zusammen als in der Vergangenheit: Das BMDS koordiniert, während IT-Dienstleister wie ITZBund und BWI (Bundeswehr-IT) ihre Rollen neu definieren (aus reinen Providern werden Integratoren für nationale Cloud-Dienste). Allerdings bleibt das Spannungsfeld groß: Zersplitterte Zuständigkeiten und traditionell dezentrale IT-Landschaften erschweren weiterhin die Umsetzung, obwohl jetzt eine zentrale Vision existiert. [egovernment.de], [egovernment.de] [egovernment.de]
Auch 2026 bestehen Haushaltskonflikte zwischen ambitionierten Souveränitätszielen und begrenzter Finanzierung: Schon 2025 wurde beklagt, dass das Bundesinnenministerium (BMI) zwar einen höheren Gesamtetat (ca. 13,75 Mrd. €) hatte, die OSS-Förderetats aber klein blieben – knapp 1 Mio. € war etwa die direkte Zuweisung für die Weiterentwicklung des openDesk-Projekts. Dies stand in deutlichem Missverhältnis zum Milliardenaufwand für neue Rechenzentren durch die Privatwirtschaft. Daran hat sich wenig geändert: Die staatlichen Budgets für Open-Source-Anwendungen und ZenDiS – der zentrale „Enabler“ der Verwaltungssouveränität – sind weiterhin vergleichsweise bescheiden. Experten mahnen, die öffentliche Hand müsse ihre Software-Investitionen proportional zum Hardware-Boom steigern, um die Verheißungen der digitalen Souveränität einzulösen. [Open Sourc...hland 2025 | Word], [Open Sourc...hland 2025 | Word] [Open Sourc...hland 2025 | Word]
Im sicherheitskritischen Bereich hat allerdings die Bundeswehr früh begonnen, eigene Wege einzuschlagen. Bereits 2025 realisierte die BWI GmbH einen siebenjährigen Rahmenvertrag mit ZenDiS zur Einführung openDesk-basierter Kommunikations- und Kollaborationslösungen für Soldaten. Ziel war es, eine krisenfeste IT-Arbeitsumgebung zu schaffen, die im Gegensatz zu Abhängigkeiten von Cloud-Diensten aus dem Ausland auch in Notlagen einsatzfähig bleibt. Der 2024 ausufernde Bundesbedarf an Microsoft-Lizenzen (fast 200 Mio. €) war ein Anlass, mit offenen Alternativen die Kosten und Abhängigkeiten zu reduzieren. Der BwMessenger auf Matrix-Basis wurde 2025 weiter ausgerollt (bereits >100.000 Nutzer in der Truppe) und ins Krisenkommunikationsnetz mit zivilen Behörden und Gesundheitseinrichtungen integriert. Damit setzt die Bundeswehr Open Source als Sicherheitsgarant ( „Security by design“ durch transparente Quellcodes) ein und treibt den Kulturwandel in der Rüstungs-IT voran (zusammen mit dem Cyber Innovation Hub der Bundeswehr, der 2025 den Intrapreneurship und Start-up-Kooperationen – z. B. uDOS für Drohnensoftware – vorantrieb). [Open Sourc...hland 2025 | Word]
Industrie-Allianzen und öffentliche-private Kooperationen
Während staatliche Stellen ihre souveränen Digitalisierungsprojekte strukturell und politisch verankern, wächst auf europäischer Ebene eine breite Allianz auch der Industrie zur Stärkung heimischer Cloud- und Technologieanbieter. Ende 2025 formierten sich zwölf führende Tech-Firmen – u. a. Deutsche Telekom, Airbus, OVHcloud, Schwarz Digits – zur European Sovereign Tech Industry Alliance (ESTIA). Deren erklärtes Ziel ist es, mit EU-Entscheidungsträgern die Abhängigkeit von externen (außereuropäischen) Anbietern zu reduzieren und regionale Angebote für Cloud- und digitale Dienste zu stärken. Ein wichtiges Vorhaben ist eine einheitliche Definition des Begriffs “Souveräne Cloud”, um klare Orientierung zu bieten. Diese Industrie-Kooperation kann als Reaktion auf den Wunsch der Wirtschaft nach europäischen Cloud-Alternativen verstanden werden: Einer Bitkom-Umfrage vom Juni 2025 zufolge hielten es 82 % der Unternehmen für wünschenswert, Hyperscaler aus Deutschland/Europa zu haben. Für mehr als 97 % der deutschen Unternehmen spielt das Ursprungsland des Cloud-Anbieters inzwischen eine wichtige Rolle – ein starkes Signal, dass digitale Souveränität vom abstrakten Polit-Ziel zum konkreten Marktfaktor geworden ist. [sponsored-template1 | Word], [sponsored-template1 | Word] [sponsored-template1 | Word] [Souvereign...dsaufnahme | Word]
Gleichzeitig zeigen die US-Hyperscaler Bemühungen, durch juristische Konstruktionen und technische Maßnahmen auf die Souveränitätsforderungen einzugehen. Amazon Web Services (AWS) hat 2024 Investitionen von 7,8 Mrd. € bis 2040 in den Aufbau einer “European Sovereign Cloud” angekündigt. Diese eigenständige Cloud-Infrastruktur – mit erster Region im Land Brandenburg – soll vollständig innerhalb der EU betrieben und vom Mutterkonzern isoliert sein, um EU-Regulatorik (z. B. DSGVO, CLOUD Act) zu erfüllen. Auch Microsoft plädierte 2025 mit neuen “Sovereign Cloud”-Diensten – wie Data Guardian (nur EU-Mitarbeiter dürfen remote verwalten) und lokalen Azure-Instanzen für M365 – um Vertrauen europäischer Kunden. Google wiederum setzt auf “Cloud Data Boundary”-Funktionen und externe Schlüsselverwaltung, um EU-Kunden mehr Datenkontrolle zu geben. Claudia Plattner, die BSI-Präsidentin, betonte 2025 den doppelten Kurs: einerseits europäische Anbieter stärken, andererseits außereuropäische Clouds durch strikte Bedingungen (wie diese Souveränitäts-Features) auf die “kurze Leine” nehmen.
Fazit der strategischen Entwicklung: Aus der digitalen Souveränität ist 2026 ein vereintes Leitmotiv geworden: Deutschland hat mit dem Deutschland-Stack erstmals einen staatlichen Zielrahmen für eine offene, modulare IT-Infrastruktur geschaffen. Dies geschieht im Bewusstsein europäischer Abhängigkeiten – man will ein nationales Fundament mit europäischer Anschlussfähigkeit aufbauen. Zugleich geraten Unternehmen verstärkt unter Druck, Cloud-Strategien zu überdenken und Multi-Cloud-Ansätze für kritische Daten und Prozesse zu verfolgen. Standardisierung und Kooperation lösen Isolation oder “Jeder kocht sein Süppchen”-Mentalität ab – siehe die zahlreichen Allianzen und gemeinsame Projekte (OSBA, IPCEI, ESTIA, etc.) für Souveränität. Hyperscaler bleiben unverzichtbar für Innovation und Skalierung, einheimische Alternativen können sie (noch) nicht vollständig ersetzen. Aber auch die US-Anbieter reagieren mit intra-europäischen Lösungen auf den Druck. Insgesamt schwingt die Balance zwischen Innovationsvorteil und Souveränität: Die nächsten Jahre werden zeigen, ob Deutschland und Europa im Zeitalter von KI und Cloud eine tragfähige Ko-Existenz von globaler Leistungsfähigkeit und lokaler Kontrolle etablieren können. [egovernment.de] [bmds.bund.de], [bmds.bund.de] [digital-chiefs.de]
Projekte und Praxis: Plattformen, Clouds und föderale Kooperation
Deutschland‑Stacks und SCS in Aktion
Mit dem Deutschland-Stack beginnt die Phase der Operationalisierung. Erstes Beispiel ist die Integration der T-Systems „T Cloud Public“ in einen Rahmenvertrag (“GovTech Deutschland”) zur Cloud-Versorgung der öffentlichen Hand. Über eine Multi-Cloud-Broker-Plattform (Bechtle) erhalten jetzt Bundes-, Landes- und Kommunalbehörden schnellen Zugang zu Cloud- und KI-Diensten, die exklusiv in deutschen Rechenzentren verarbeitet werden (inkl. strikter BSI-, C5- und DSGVO-Konformität). Kern des GovTech-Rahmens, der eng an die Sicherheitsvorgaben des Deutschland-Stacks angelehnt ist, ist das Prinzip „Access statt Beschaffung“: Behörden können Cloudressourcen nach Bedarf buchen, ohne eigene Ausschreibungen – schneller, transparenter und in einheitlichem Ordnungsrahmen. Damit wird der ambitionierte Deutschland-Stack praktisch greifbar: Die standardisierte Umgebung dient schon 2026 als “Deutschlandplattform” und digitaler Lernplattform (MEDI:CUS) für Schulen in Baden-Württemberg. [telekom.com] [telekom.com], [telekom.com]
openDesk, der “Souveräne Arbeitsplatz” des ZenDiS, war 2025 ein Vorzeigeprojekt für OSS in der Verwaltung. Der Rollout lief gemäß Plan: bis Jahresende sollten 160.000 Arbeitsplätze (u. a. beim Robert Koch-Institut als kritischem Pilot) versorgt sein. Mittlerweile wird openDesk als Baustein auch in Landesprojekten genutzt. Gesundheitsämter und das Robert Koch-Institut (RKI) integrierten openDesk 2025 in die ÖGD-Plattform “Agora” für den Öffentlichen Gesundheitsdienst. Auch die Ministerpräsidentenkonferenz (MPK) experimentierte mit openDesk für sichere bereichsübergreifende Zusammenarbeit, was den gesamteuropäischen Interoperabilitäts-Anspruch unterstreicht. Auf EU-Ebene wurde openDesk im November 2025 erfolgreich mit dem französischen Pendant “La Suite” verknüpft, um grenzüberschreitende Regierungskooperation zu erproben – ein wichtiger Schritt in Richtung eines europäischen Verwaltungs-Stacks. [Open Sourc...hland 2025 | Word]
Einen bemerkenswerten Beitrag zur Cloud-Souveränität liefert das Delos Cloud-Projekt – seit Anfang 2026 im Produktivbetrieb. Dieser Joint Venture von Microsoft, SAP und Arvato Systems bietet Azure- und Microsoft 365-Dienste aus deutschen Rechenzentren, betrieben von in Deutschland ansässigem Personal unter Aufsicht des BSI. Damit ermöglicht Delos Cloud öffentlichen wie privaten Kunden, moderne Microsoft-Cloud-Funktionalität zu nutzen, aber legal und operational unter deutschem Recht und mit nationaler Kontrolle, um den US-CLOUD-Act und ausländische Zugriffe auszuschließen. Delos Cloud kann als „Brückentechnologie“ betrachtet werden: Sie adressiert eine Lücke – den Funktionalitätsvorsprung der US-Hyperscaler in Produktivitätssuiten, AI-Services und Integration –, während längerfristig rein europäische Alternativen diese Lücke schließen sollen. Gleichzeitig zeigt Delos aber auch die Grenzen solch hybrider Lösungen auf: Die Kunden bleiben letztlich vom US-Technologieriesen (Microsoft) abhängig; „echte Souveränität“ endet dort, wo der US-Anbieter Funktionen einstellt oder Preise diktiert. [digital-chiefs.de], [digital-chiefs.de] [digital-chiefs.de]
Sovereign Cloud Stack (SCS) entwickelt sich in dieser Gemengelage zu einem zentralen Baustein. 2025 erhielt die Initiative erste Sichtbarkeit durch die Verleihung von SCS-Zertifikaten durch die OSB Alliance an Anbieter und Dienstleister, die die offenen SCS-Standards erfolgreich implementiert haben. SCS ist ursprünglich* als Teil von Gaia-X gestarten – gefördert vom BMWK (2021–2024) – und wird heute in der SCS-Community von Unternehmen weiterentwickelt.* Ziel ist ein rechtlich abgesichertes, technisch kompatibles und anbieterunabhängiges Cloud-Angebot, das Cloud-native Anwendungen in vertrauenswürdigen Infrastrukturen ermöglicht. Die laufende Fortentwicklung von SCS erfolgt im Forum SCS-Standards der OSBA. SCS fungiert somit als offene Referenzimplementierung für moderne Cloud-Infrastrukturen, die akteursübergreifend eingesetzt werden kann. Sichtbar wird dies z. B. daran, dass Deutschland-Stack bewusst auf SCS-Standards aufbaut. [OSBA verle...ertifikate | Word] [Deutschlan...nternehmen | Word], [Deutschlan...loud Stack | Word]
Auf Länder-Ebene spielen Landescloud-Initiativen ebenfalls eine Rolle. Schleswig-Holstein hat bereits 2025 mit seiner “Linux-Plus”-Strategie technologisch Fakten geschaffen: Hier wurden Windows/Office vollständig durch Linux & LibreOffice ersetzt – bis Ende 2025 waren schon ~80 % der 30.000 Arbeitsplätze umgestellt. Selbst riesige Datenmigrationen (110 Mio. E-Mails/Kalendereinträge von Exchange auf OSS-Systeme) bewältigte man erfolgreich. Diese radikalen Einschnitte haben 2026 Modellcharakter für andere Länder: das Projekt gilt als Referenz dafür, wie sich digitale Souveränität in der Praxis realisieren lässt. Auch Städte wie München und Dortmund traten 2025 wieder vermehrt für Open Source ein; München reaktivierte “Public Money, Public Code”-Grundsätze (nach dem LiMux-Rückschlag) und setzte im Bürgerhaushalt auf Open-Source-Plattformen (Consul), während Dortmund verbindliche Open-Source-Beschlüsse (“Open Source First”) und interkommunale Vernetzung vorantrieb. [Open Sourc...hland 2025 | Word]
KI-RZ und Cloud: Private Investitionsschub vs. heimische Alternativen
Die gewaltige Ausbaubewegung der Rechenzentrumsinfrastruktur setzte sich auch 2025/26 fort. Schon 2025 erreichten die Investitionen in deutsche Rechenzentren ~12 Mrd. €, die RZ-Kapazität wuchs um 250 MW auf ~3 GW – getrieben vom Hunger nach KI-Rechenleistung. Hyperscaler setzen den Expansionskurs fort: Google investiert 5,5 Mrd. € in den Ausbau seiner Cloud-Regionen (u. a. Dietzenbach/Hessen, Berlin, München), flankiert von Programmen zur CO₂-freien Versorgung und Abwärme-Nutzung. Microsoft hat im Rheinischen Revier (NRW) die Baustellen für Hyperscale-Rechenzentren hochgezogen: im Rahmen eines Strukturwandels nach dem Kohleausstieg will der Konzern dort – neben dem RZ-Ausbau – 100.000 Menschen in digitalen Skills schulen. AWS hat 2025 mit einer neuen deutschen Tochtergesellschaft seine europäische “Sovereign Cloud” vorbereitet; die erste Region soll in Brandenburg an den Start gehen. [Open Sourc...hland 2025 | Word] [Open Sourc...hland 2025 | Word], [Open Sourc...hland 2025 | Word]
Parallel dazu wachsen deutsche Anbieter oder Newcomer. Die Schwarz Gruppe investiert (über ihre Cloud-Sparte STACKIT/Schwarz Digits) 11 Mrd. € in ein riesiges KI-Rechenzentrum in Lübbenau (Brandenburg/Spreewald – mit 200 MW Leistung und bis zu 100.000 GPUs). Der im November 2025 gestartete Bau (Generalunternehmer: Max Bögl) läuft im Februar 2026 bereits auf Hochtouren. Ziel ist ein europäisches KI-Cluster von Weltformat – der Versuch, mit souveräner Infrastruktur in Deutschland Hyperscalern Paroli zu bieten. Weitere Player: IONOS (ehem. 1&1) baut sein Cloud-Portfolio aus, SAP investiert in Open-Source-Komponenten, und T-Systems/Telekom (neben T Cloud Public) positioniert sich mit “Open Telekom Cloud” als souveräne Plattform, u. a. in Allianz mit Google Cloud (siehe Sovereign Cloud powered by Google Cloud). Auch Colocation-Spezialisten wie Vantage Data Centers und CyrusOne setzten ihren Deutschland-Ausbau 2025/26 fort – in Frankfurt und Berlin fließen hunderte Millionen in Multi-MW-Rechenzentren mit innovativer Energie- und Finanzierungstechnik (Abwärmeversorgung, Verbriefungen). [Open Sourc...hland 2025 | Word], [Open Sourc...hland 2025 | Word] [Open Sourc...hland 2025 | Word]
Innovative Cloud-Bausteine treiben technologische Souveränität weiter: Schwarz Digits hat mit seinem European Sovereign Stack Standard (ES) ein Stufenmodell entwickelt, das die Souveränität von Cloudservices auf vier Levels bewertet – hier spiegelt sich auch das EU Cloud Sovereignty Framework wider. Offene Infrastruktursoftware wie Kubernetes und OpenStack bilden die Basis vieler „Souveränitäts-Clouds“. [Schwarz Di...k Standard | Word], [Schwarz Di...k Standard | Word]
Spannungsfeld: Anspruch und Wirklichkeit in der Praxis
So beeindruckend die Projekte 2025/26 sind, zeigen sie doch ein Dilemma: Trotz aller Bestrebungen wird die deutsche Cloud-Infrastruktur weiterhin überwiegend von privaten und oft außereuropäischen Akteuren geprägt. Während sich die öffentliche Hand mit Open-Source-Arbeitsplätzen (openDesk) müht und Debatten über restriktive Regulierung führt, gehen Hyperscaler (teils mit heimischer Beteiligung) im Ausbau der Basis-Infrastruktur voran. Diese giga-skalige Infrastruktur beherbergt am Ende auch viele staatliche und KI-Anwendungen, was den Souveränitätsanspruch immer wieder relativiert. Souveränität bleibt daher ein Balanceakt: Die ambitionierten offenen Plattformen und Standards (Deutschland-Stack, SCS) müssen sich gegen marktdominierende Plattformen behaupten, damit der Staat – und die Wirtschaft – tatsächlich aus Wahlmöglichkeiten und Kontrolle (“exit readiness”) schöpfen können. [digital-chiefs.de], [digital-chiefs.de] [Open Sourc...hland 2025 | Word], [Open Sourc...hland 2025 | Word] [digital-chiefs.de]
Gleichzeitig zeigt sich 2026 mehr denn je die Notwendigkeit hybrid zu denken: Digitale Souveränitätsoll nicht den Verzicht auf ausländische Technologie bedeuten, sondern intelligentes Abwägen zwischen Innovation und Kontrolle. So ergänzen sich am Ende wohl beide Stränge: Open-Source-Software als Mittel der Emanzipation von Vendor-Lock-in, und privat finanzierte Hochleistungsrechenzentren als Fundament, auf dem diese unabhängigen Lösungen skalieren müssen. [digital-chiefs.de] [Open Sourc...hland 2025 | Word], [Open Sourc...hland 2025 | Word]
Endnote: Mit den in 2025 gelegten Fundamenten (neue OSS-Lösungen und investive RZ-Basis) und den in 2026 etablierten Rahmenwerken (Deutschland-Stack, SCS-Standards, Regulierungen, Allianzen) hat Deutschland einen konkreten Fahrplan in Richtung digitaler Souveränität. Die große Herausforderung bleibt, die ambitionierten Software- und Standardisierungsprojekte mit der ebenso dynamischen Hardware- und Cloud-Expansion in Einklang zu bringen, damit Deutschland und Europa wettbewerbsfähig und selbstbestimmt in die KI- und Cloud-Zukunft gehen.